

Am Abend des 29. Oktober 2026 flossen binnen rund 20 Minuten Kryptowerte im Wert von mehreren Milliarden Dollar aus den Wallets von Binance ab. Am Ende standen rund 6,3 Milliarden Dollar, der größte bekannte Diebstahl an einer Kryptobörse. Das ist gut viermal so viel wie beim Bybit-Hack im Februar 2025, der bis dahin den Rekord hielt. Die größte Börse der Welt setzte danach die Auszahlungen aus.
Der erste große Fall liegt zwölf Jahre zurück. In diesem Artikel ordne ich die großen Fälle von Mt. Gox bis Binance ein: was gestohlen wurde, wie die Angreifer hineinkamen und was aus dem Geld der Kunden wurde. Jede Zahl stammt aus der Mitteilung der Börse, eines Gerichts, des FBI oder der Analysefirmen TRM Labs und Chainalysis. Am Ende steht, wie du dein Guthaben schützt. Dieser Artikel entspricht unseren redaktionellen Richtlinien.
Krypto-Hacks: das Wichtigste in 30 Sekunden
- Größter Fall: Binance am 29. Oktober 2026 mit rund 6,3 Milliarden Dollar. Den alten Rekord hielt Bybit mit 1,46 Milliarden Dollar im Februar 2025.
- Täter: Einen großen Teil des gestohlenen Werts schreiben FBI und Analysefirmen Nordkorea zu. Das FBI ordnete Bybit, DMM Bitcoin und Binance der Gruppe TraderTraitor zu. Laut TRM Labs stammen 2026 bis zum 30. Oktober 7,4 von 8,7 Milliarden Dollar Krypto-Diebesgut von nordkoreanischen Hackern.
- Ausgang für Kunden: In sechs von elf großen Fällen glich die Börse den Verlust ohne Insolvenzverfahren und ohne Umlage auf die Kunden aus, Binance hat es im siebten zugesagt. Bitfinex verteilte den Verlust zuerst und kaufte die Schuldscheine später zurück. Bei Mt. Gox begann die Rückzahlung erst 2024, die Frist läuft jetzt bis zum 31. Oktober 2027.
- Keine Einlagensicherung: Für Kryptowerte gibt es keine Einlagensicherung. Die EU-Verordnung MiCA verlangt aber getrennte Verwahrung und eine Haftung bis zum Marktwert.
- Schutz: Den Bestand in einer eigenen Wallet halten, den Auszahlungsweg mit einem kleinen Betrag testen und nur Börsen mit MiCA-Zulassung nutzen.
Was ist ein Krypto-Hack?
Ein Krypto-Hack ist ein Angriff, bei dem Unbefugte die Kontrolle über die Schlüssel oder die Freigabesysteme einer Wallet erlangen und die Kryptowerte darin auf eigene Adressen übertragen.
Eine Kryptobörse hält die Coins ihrer Kunden in zwei Arten von Wallets. In der Hot Wallet liegt der Teil, der für laufende Auszahlungen mit dem Internet verbunden ist. Der Großteil liegt meist in einer Cold Wallet, deren Schlüssel offline aufbewahrt werden. Manche Börsen nutzen dazwischen eine Warm Wallet, die nur zeitweise verbunden ist. Bei Binance und Bitget traf der Angriff 2026 nach Angaben der Börsen die Hot Wallets.
Bybit zeigt, dass auch eine Cold Wallet fallen kann. Dort wurden die Unterzeichner einer Mehrfachsignatur-Wallet, bei der mehrere Personen jede Auszahlung freigeben müssen, mit einer gefälschten Oberfläche getäuscht. Sie gaben eine Transaktion frei, die anders aussah, als sie tatsächlich war. Gebrochen wurde dabei keine Verschlüsselung. Viele große Fälle der letzten Jahre begannen bei einem Menschen: einem präparierten Laptop, einem falschen Recruiter, einem gekaperten Handyvertrag.
In diese Liste kommen nur Angriffe auf Kryptobörsen. Einige bekannte Fälle fehlen deshalb bewusst. Der Ronin-Hack vom März 2022 mit 620 Millionen Dollar traf eine Brücke zwischen zwei Blockchains. Bei Poly Network im August 2021 verschwanden über 610 Millionen Dollar aus einem DeFi-Protokoll und kamen laut Poly Network vollständig zurück. Bei Coinbase im Mai 2025 wurden laut Pflichtmitteilung an die SEC Kundendaten gestohlen, aber keine Coins aus den Wallets der Börse.
Die größten Hacks an Kryptobörsen im Überblick
Elf Fälle haben die Branche geprägt, vom Zusammenbruch von Mt. Gox bis zum Binance-Hack. Die Tabelle ordnet sie nach Datum. Der Schaden steht so, wie ihn die Börse, ein Gericht oder das FBI beziffert hat. Für Mt. Gox, Bitfinex und Coincheck gibt es keinen amtlichen Dollarwert zur Tatzeit, dort steht die gestohlene Menge.
| Datum und Börse | Schaden | Ausgang für Kunden |
|---|---|---|
| 2014, Mt. Gox | rund 850.000 BTC | Insolvenz, Rückzahlung seit Juli 2024 |
| Aug. 2016, Bitfinex | 119.754 BTC | auf alle Kunden verteilt, 2017 zurückgekauft |
| Jan. 2018, Coincheck | rund 58 Mrd. Yen in NEM | in Yen ersetzt |
| Mai 2019, Binance | 7.000 BTC, rund 40 Mio. Dollar | aus dem SAFU-Fonds ersetzt |
| Sept. 2020, KuCoin | rund 285 Mio. Dollar | ersetzt, 84 % zurückgeholt |
| Nov. 2022, FTX | über 400 Mio. Dollar | Teil der Insolvenz, Auszahlung seit 2025 |
| Mai 2024, DMM Bitcoin | 308 Mio. Dollar | ersetzt, Konten an SBI VC Trade |
| Juli 2024, WazirX | über 230 Mio. Dollar | Sanierung, rund 85 % ausgezahlt |
| Feb. 2025, Bybit | 1,46 Mrd. Dollar | ersetzt, Lücke in 72 Stunden geschlossen |
| Sept. 2026, Bitget | rund 388 Mio. Dollar | aus dem Schutzfonds ersetzt |
| Okt. 2026, Binance | rund 6,3 Mrd. Dollar | Ersatz zugesagt |
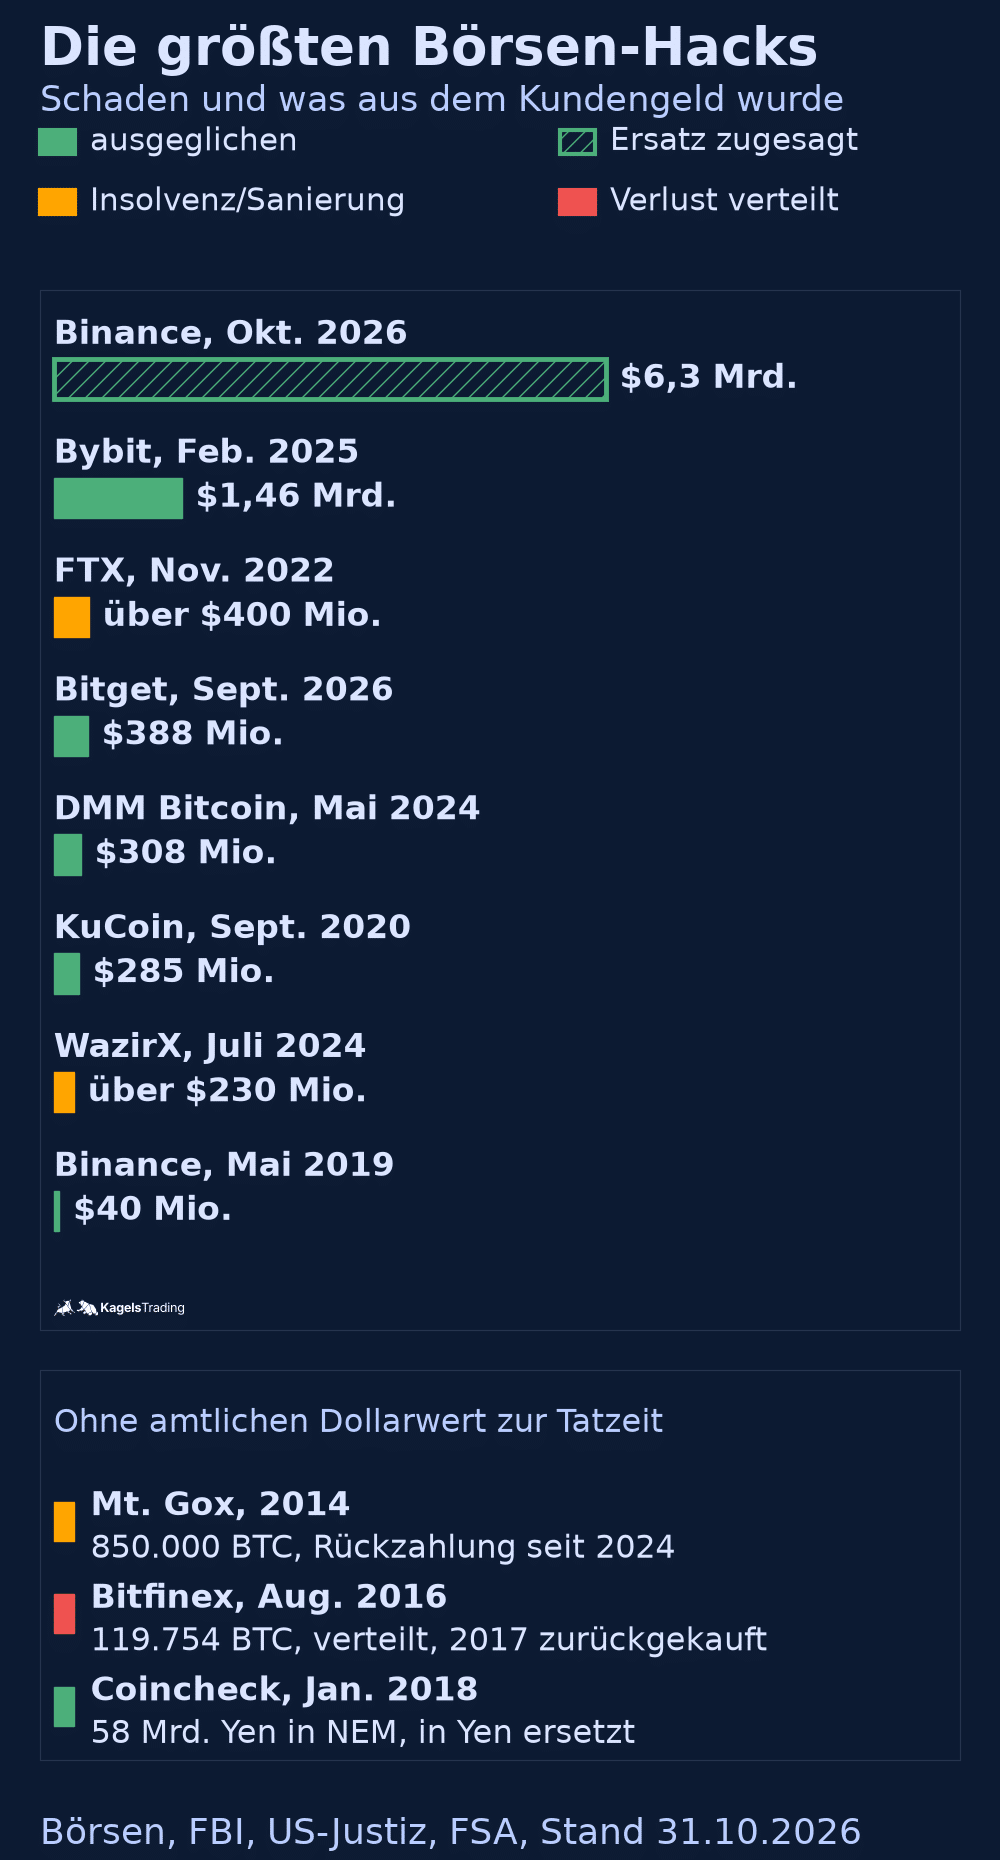
Die Grafik zeigt die Größenordnung und den Ausgang auf einen Blick. Der Binance-Hack von 2026 ist größer als alle anderen dargestellten Fälle mit Dollarwert zusammen. Grün bedeutet, dass der Verlust der Kunden laut Börse ausgeglichen wurde, schraffiert ist eine Zusage, die noch läuft. Orange steht für ein Insolvenz- oder Sanierungsverfahren vor Gericht, Rot für einen Verlust, den die Kunden zunächst selbst tragen mussten.
Die Fälle im Einzelnen, von Mt. Gox bis Binance
Mt. Gox 2014: zwölf Jahre und noch kein Ende
Mt. Gox war eine Bitcoin-Börse in Tokio, und ihr Zusammenbruch 2014 ist bis heute nicht abgewickelt. Anfang 2014 meldete die Börse den Verlust von rund 850.000 Bitcoin, davon etwa 750.000 aus Kundenbeständen. Am 7. März 2014 fanden sich in einer alten Wallet 199.999,99 BTC wieder. Der Verlust sank damit laut der Mitteilung von Mt. Gox auf rund 650.000 BTC.
Der Diebstahl lief nicht in einer Nacht, sondern über Jahre. Laut der Anklage des US-Justizministeriums von 2023 stahlen zwei russische Staatsbürger ab September 2011 mindestens rund 647.000 BTC. Sie hatten Zugriff auf den Server der Börse und leiteten die Coins auf eigene Adressen um.
Für die Kunden begann ein Verfahren, das bis heute läuft. Mt. Gox kam in ein Sanierungsverfahren unter dem Treuhänder Nobuaki Kobayashi. Erst seit Juli 2024 zahlt er in Bitcoin und Bitcoin Cash zurück. Wer seine Unterlagen nicht vollständig eingereicht hat, wartet noch. Am 16. Oktober 2026 hat der Treuhänder die Frist laut seiner Mitteilung um ein Jahr auf den 31. Oktober 2027 verschoben. Auf seiner Seite warnt er zugleich vor gefälschten Mails und Webseiten, die sich als Mt. Gox ausgeben.
Bitfinex 2016: als alle Kunden den Verlust teilten
Am 2. August 2016 verschwanden 119.754 Bitcoin von Bitfinex. Der Angreifer drang laut US-Justizministerium in das Netz der Börse ein und gab über 2.000 unautorisierte Transaktionen frei. Danach löschte er Zugangsdaten und Protokolle.
Bitfinex verteilte den Schaden auf alle Kunden, auch auf die, deren Coins gar nicht betroffen waren. Für jeden verlorenen Dollar bekamen sie einen BFX-Token, also einen Schuldschein der Börse. Am 3. April 2017 kaufte Bitfinex laut eigener Mitteilung alle noch offenen Token zum Nennwert von einem Dollar zurück. Die Kunden waren damit acht Monate lang auf das Wort der Börse angewiesen.
Die Täter wurden erst sechs Jahre später gefasst. Im Februar 2022 nahmen US-Behörden Ilya Lichtenstein und Heather Morgan fest und stellten über 94.000 BTC sicher, damals laut US-Justizministerium mehr als 3,6 Milliarden Dollar wert. Lichtenstein wurde im November 2024 zu fünf Jahren Haft verurteilt.
Coincheck 2018: Entschädigung in Yen statt in Coins
Am 26. Januar 2018 flossen bei der japanischen Börse Coincheck rund 523 Millionen NEM ab. Die japanische Finanzaufsicht FSA bezifferte den Wert auf rund 58 Milliarden Yen, Coincheck selbst nennt 526,3 Millionen NEM. Laut Coincheck hatte Schadsoftware auf dem Rechner eines Mitarbeiters den Zugang ins interne Netz geöffnet und so den privaten Schlüssel preisgegeben.
Coincheck entschädigte alle Betroffenen, aber nicht in NEM, sondern in Yen. Für jede Einheit zahlte die Börse laut Coincheck 88,549 Yen und schrieb das Geld bis zum 12. März 2018 gut. Wer die Coins behalten wollte, musste neu kaufen, zum dann gültigen Marktpreis.
Binance 2019: der erste Einsatz des SAFU-Fonds
Am 7. Mai 2019 erbeuteten Angreifer bei Binance 7.000 Bitcoin, damals rund 40 Millionen Dollar. Sie nutzten laut Binance-Gründer Changpeng Zhao die Programmierschnittstelle der Börse, Zwei-Faktor-Codes und Lücken in der Auszahlungsprüfung.
Binance ersetzte den Schaden vollständig aus dem SAFU-Fonds. SAFU ist ein Notfallfonds, den die Börse aus eigenen Mitteln füllt. Laut dem Rückblick von Binance verlor kein Kunde Geld. Beim Hack von 2026 nennt Binance neben dem Fonds auch eigene Firmenmittel als Quelle.
KuCoin 2020: das Geld kam größtenteils zurück
Am 25. und 26. September 2020 flossen bei KuCoin 154 verschiedene Token im Wert von rund 285 Millionen Dollar ab. Chainalysis kommt auf gut 275 Millionen Dollar. Die Analysefirma ordnete den Angriff 2021 der nordkoreanischen Lazarus-Gruppe zu.
Ungewöhnlich ist, wie viel zurückkam. Laut dem Brief des KuCoin-Chefs holte die Börse 78 % mit Partnern zurück, weitere 6 % über Behörden. Die restlichen 16 % deckten KuCoin und ein Versicherungsfonds. Kein Nutzer habe einen Verlust erlitten. Wie die Börse heute dasteht, steht in unserem KuCoin-Test.
FTX 2022: der Hack in der Nacht der Pleite
FTX wurde gehackt, als die Börse ohnehin zusammenbrach. Am 11. und 12. November 2022, rund um den Insolvenzantrag, flossen laut US-Anklage über 400 Millionen Dollar ab. Die Analysefirma Elliptic kommt auf 477 Millionen Dollar.
Der Weg hinein war ein gekaperter Handyvertrag. Die Täter ließen sich mit einem gefälschten Ausweis die SIM-Karte eines Mitarbeiters auf ein eigenes Gerät übertragen und fingen so dessen Bestätigungscodes ab. Die Anklage von 2024 nennt das Opfer nur „Victim Company-1“, die Zuordnung zu FTX stammt von Elliptic.
Für die Kunden ging der Hack in der Insolvenz auf. Die Pleite hatte andere Ursachen. Seit Februar 2025 zahlt die Abwicklungsgesellschaft aus. Für die fünfte Ausschüttung am 31. Juli 2026 kündigte FTX für berechtigte Kundenforderungen der Klassen 5A und 5B kumuliert 105 % der anerkannten Forderung an, gut dreieinhalb Jahre nach dem Zusammenbruch. Den Wert der Forderung legt eine vom Gericht genehmigte Umrechnungstabelle in Dollar fest. Er entspricht weder der ursprünglichen Coin-Menge noch ihrem späteren Marktwert.
DMM Bitcoin 2024: der falsche Recruiter
Am 31. Mai 2024 verlor die japanische Börse DMM Bitcoin 4.502,9 Bitcoin. Das waren rund 48,2 Milliarden Yen, laut FBI zur Tatzeit 308 Millionen Dollar.
Der Angriff begann zwei Monate vorher auf LinkedIn. Laut FBI und der japanischen Polizei gab sich ein nordkoreanischer Hacker als Recruiter aus. Er schickte einem Mitarbeiter des Wallet-Dienstleisters Ginco einen angeblichen Einstellungstest, in dem Schadcode steckte. Ende Mai manipulierten die Täter damit eine echte Transaktion von DMM. Das FBI ordnet den Fall der Gruppe TraderTraitor zu.
DMM ersetzte die Bitcoin seiner Kunden vollständig, mit Geld aus dem eigenen Konzern. Weitergemacht hat die Börse danach nicht. Im Dezember 2024 vereinbarte sie, die Konten und Kundenvermögen an die Börse SBI VC Trade zu übertragen.
WazirX 2024: Teilrückzahlung nach der Sanierung
Am 18. Juli 2024 traf ein Angriff eine Mehrfachsignatur-Wallet der indischen Börse WazirX. Bei so einer Wallet müssen mehrere Schlüsselinhaber eine Auszahlung gemeinsam freigeben. Laut dem Bericht von WazirX gingen digitale Werte von über 230 Millionen Dollar verloren. Die Wallet lief über die Verwahrtechnik des Dienstleisters Liminal.
WazirX konnte den Schaden nicht aus eigenen Mitteln ersetzen und ging den Weg über ein Gericht. Im August 2024 beantragte die Börse beim High Court in Singapur ein Moratorium, also einen zeitweisen Schutz vor Maßnahmen der Gläubiger. Den Plan zur Restrukturierung bestätigte das Gericht im Oktober 2025, wirksam wurde er am 15. Oktober 2025.
Am 24. Oktober 2025 nahm WazirX den Betrieb wieder auf, gut 15 Monate nach dem Angriff. Laut dem Rückblick der Börse erhielten berechtigte Kunden danach eine erste Verteilung von rund 85 % ihrer anerkannten Forderungen, bewertet zu einem festen Stichtag. Für mögliche weitere Rückflüsse bekamen sie Recovery Tokens. Eine vollständige Erstattung garantieren diese nicht.
Bybit 2025: 1,46 Milliarden Dollar mit einer gefälschten Oberfläche
Am 21. Februar 2025 sollte bei Bybit ein Routinetransfer aus einer Cold Wallet laufen. Die Unterzeichner sahen auf ihrer Wallet-Oberfläche eine normale Transaktion. Tatsächlich hatten die Angreifer die Oberfläche gefälscht, die Freigabe änderte die Logik der Wallet. Laut der Chronik von Bybit gingen 401.347 ETH und weitere Ether-Varianten verloren, zusammen 1,46 Milliarden Dollar.
Fünf Tage später nannte das FBI den Täter. In einer öffentlichen Warnung ordnete es den Angriff Nordkorea zu, genauer der Gruppe TraderTraitor. Das FBI selbst spricht von rund 1,5 Milliarden Dollar.
Für die Kunden blieb der Hack ohne Schaden. Bybit erklärte noch am selben Tag, alle Kundenvermögen seien 1:1 gedeckt. Die Ether-Lücke schloss die Börse binnen 72 Stunden über Kredite und außerbörsliche Käufe. Dass eine Börse so schnell 1,46 Milliarden Dollar aufbringen kann, ist allerdings nicht selbstverständlich.
Bitget 2026: die Lücke beim Zulieferer
Am 24. September 2026 ab 18:31 Uhr UTC zogen Angreifer bei Bitget rund 388 Millionen Dollar ab. Die erste Meldung der Börse nannte noch 351,6 Millionen Dollar, die endgültige Zahl steht auf der Bitget-Sonderseite. Betroffen waren Hot- und Warm-Wallets, die Cold Wallets blieben laut Bitget unberührt.
Der Einstieg lag nicht bei Bitget selbst, sondern bei einem Zulieferer. Eine bis dahin unbekannte Lücke in einem Sicherheitsprodukt eines Drittanbieters gab den Angreifern interne Zugangsdaten. Damit schickten sie gefälschte Auszahlungsbefehle. Private Schlüssel waren nach Angaben der Börse nicht betroffen. Chainalysis ordnet den Angriff Nordkorea zu.
Bitget ersetzte den Schaden aus seinem Schutzfonds. Die Auszahlungen liefen ab dem 28. September gestaffelt wieder an und waren am 2. Oktober vollständig offen. Kunden kamen also acht Tage lang nicht vollständig an ihr Geld. Was das für die Einordnung der Börse heißt, steht in unserem Bitget-Test.
Binance 2026: der größte Krypto-Hack aller Zeiten
Am 29. Oktober 2026 um 20:05 Uhr UTC, also 21:05 Uhr deutscher Zeit, wurden laut Binance die Hot Wallets der Börse kompromittiert. Binance beziffert den Schaden auf rund 6,3 Milliarden Dollar. TRM Labs kommt auf 6,36 Milliarden, Chainalysis auf rund 6,4 Milliarden Dollar. Die Abflüsse liefen laut TRM über zehn Blockchains, der größte Teil über Ethereum und Bitcoin. Allein 18.270 BTC gingen verloren.
Wie die Angreifer hineinkamen, ist noch nicht vollständig geklärt. In seiner ersten Mitteilung nannte Binance den möglicherweise kompromittierten Laptop eines Technikers, über den der Angreifer Auszahlungen einreichen konnte. Im zweiten Update spricht die Börse von weiteren Einbruchstellen. TRM Labs hält eine Kontrolle über das Signiersystem der Hot Wallets für die wahrscheinlichste Erklärung.
TRM Labs, Chainalysis und das FBI ordnen den Angriff der nordkoreanischen Gruppe TraderTraitor zu. Chainalysis stützt sich vor allem darauf, dass die Beute in Echtzeit mit Geldern aus dem Bitget-Hack vermischt wurde. Binance selbst nennt keinen Täter. Das FBI bestätigte die Zuordnung am 31. Oktober in einer öffentlichen Warnung.
Für Kunden gilt die Zusage von Binance, den Schaden vollständig selbst zu tragen. Die Börse hat dafür laut ihrem zweiten Update über 6,34 Milliarden Dollar zurückgestellt, davon 5 Milliarden bereits in den gestohlenen Token. Rund 3 Milliarden Dollar sind auf der Blockchain eingefroren, vor allem Stablecoins, also an den Dollar gekoppelte Token, die ihre Herausgeber Tether und Circle gesperrt haben. Was der Hack für dein Guthaben dort heißt, steht in unserem Binance-Test.
Stand 1. November 2026, 10:00 Uhr MEZ: Binance öffnet die Auszahlungen schrittweise wieder. Als erstes Netzwerk ging am Sonntagmorgen Bitcoin wieder online. In der ersten Phase sind laut Binance 15 Netzwerke vorgesehen, weitere folgen nach den Sicherheitsprüfungen. Einzahlungen und der Handel liefen durchgehend weiter. Nach eigenen Angaben hat Binance rund 95 Prozent der gestohlenen Werte ersetzt, den Nachweis der Reserven will die Börse bis zum 3. November vorlegen.
Für den Kryptomarkt ist der Hack ein eigener Faktor. Wie Bitcoin darauf reagiert, ordnen wir laufend in der Bitcoin-Prognose ein. Der größte Teil des Abflusswerts lief laut TRM über das Ethereum-Netzwerk, einschließlich der dort ausgegebenen Stablecoins. Was mit den erbeuteten Ether-Beständen passiert, verfolgen wir deshalb auch in der Ethereum-Prognose.

Wer steckt dahinter? Nordkorea, Lazarus und TraderTraitor
Hinter den größten Krypto-Hacks der letzten Jahre stehen staatliche Hacker aus Nordkorea. Den Ronin-Hack von 2022 ordnete das FBI der Lazarus-Gruppe und APT38 zu. Für DMM Bitcoin, Bybit und Binance nannte es die Gruppe TraderTraitor, die auch als Jade Sleet, UNC4899 oder Slow Pisces geführt wird.
Die Summen sind über die Jahre stark gestiegen. 2024 wurden laut Chainalysis rund 2,2 Milliarden Dollar in Krypto gestohlen, davon 1,34 Milliarden von nordkoreanischen Hackern. Von Januar bis Anfang Dezember 2025 waren es laut dem Folgebericht über 3,4 Milliarden, davon mindestens 2,02 Milliarden aus Nordkorea. Für 2026 zählt TRM Labs bis zum 30. Oktober bereits 8,7 Milliarden Dollar, davon 7,4 Milliarden aus Nordkorea.
Die beiden Analysefirmen zählen unterschiedlich, deshalb nennen wir je Jahr nur eine Quelle. TRM Labs kommt für 2024 auf einen deutlich kleineren Anteil Nordkoreas als Chainalysis. Die Richtung ist bei beiden gleich.
Das Muster wiederholt sich: Die Täter greifen Menschen an, nicht die Blockchain. Bei DMM war es ein falsches Jobangebot, bei Bybit eine gefälschte Signier-Oberfläche, bei Binance 2026 nach erster Darstellung der Laptop eines Mitarbeiters. Auch für dein eigenes Konto sind Phishing und gefälschte Freigaben wichtige Risiken.
Was nach einem Hack mit dem Kundengeld passiert
Die elf Fälle liefen auf drei Wegen ab, und welcher eintrat, hing vor allem an der Zahlungsfähigkeit der Börse. Ob Kunden einen Ersatzanspruch hatten, regeln Vertrag und Recht des jeweiligen Landes. Ein solcher Anspruch garantiert aber keine schnelle oder vollständige Zahlung, wenn der Börse das Geld fehlt.
| Weg der Abwicklung | Fälle |
|---|---|
| Ausgleich durch die Börse, bei Binance 2026 zugesagt | Coincheck, Binance 2019, KuCoin, DMM Bitcoin, Bybit, Bitget, Binance 2026 |
| Insolvenz oder Restrukturierung | Mt. Gox, FTX, WazirX |
| Verlust zuerst auf alle Kunden verteilt | Bitfinex, Schuldscheine 2017 zurückgekauft |
Ersetzt heißt nicht, dass du sofort an dein Geld kommst. Bei Bitget dauerte es acht Tage, bis alle Auszahlungen wieder liefen. Binance setzte sie nach dem Angriff ebenfalls aus und öffnete sie nach drei Tagen schrittweise wieder. Wer sein Guthaben in dieser Zeit auf eine eigene Wallet oder eine andere Börse übertragen will, kann es nicht.
Ersetzt heißt auch nicht immer, dass du deine Coins zurückbekommst. Coincheck zahlte in Yen zu einem festen Kurs. Wer NEM halten wollte, musste nachkaufen. DMM Bitcoin ersetzte zwar alles, gab das Geschäft danach aber auf.
Am schlimmsten trifft es Kunden, wenn die Börse den Hack nicht verkraftet. Bei Mt. Gox zahlte der Treuhänder erst zehn Jahre nach dem Zusammenbruch aus. Bei FTX lagen zwischen Pleite und erster Ausschüttung gut zwei Jahre, bei WazirX vergingen bis zum Neustart gut 15 Monate. Eine Grenze dieser Auswertung gehört dazu: Elf Fälle sind keine Statistik. In Listen wie dieser landen vor allem große Börsen, und große Börsen können eher zahlen als kleine.
Anzeige
Anzeige
So schützt du dich vor dem nächsten Börsen-Hack
Gegen einen Angriff auf die Börse selbst kannst du nichts tun, gegen seine Folgen für dich schon. Fünf Schritte senken das Risiko für dein Guthaben deutlich.
- Bestand in die eigene Wallet: Was du nicht aktiv handelst, gehört in eine Wallet, deren Schlüssel nur du hast.
- Auszahlungsweg testen: Schicke einmal einen kleinen Betrag von der Börse an deine Wallet, bevor du ihn im Ernstfall brauchst.
- Börse mit MiCA-Zulassung: Prüfe im Register der ESMA, ob dein Anbieter in der EU zugelassen ist.
- Nicht alles auf eine Börse: Halte dort nur das Kapital, mit dem du gerade handelst.
- Konto absichern: Zwei-Faktor-Anmeldung per App oder Sicherheitsschlüssel statt SMS und eine feste Liste erlaubter Auszahlungsadressen.
Die eigene Wallet nimmt dir das Börsenrisiko ab, gibt dir aber ein neues. Mit einer Hardware-Wallet liegen deine Schlüssel offline auf einem eigenen Gerät. Für kleinere Beträge reicht eine Software-Wallet wie MetaMask. Prüfe vor jeder Freigabe auf dem Display des Geräts Adresse, Betrag und die angeforderte Aktion. Eine Freigabe, die du nicht verstehst, bestätigst du nicht. Bei Bybit sahen die Unterzeichner eine harmlose Transaktion, die in Wahrheit die Wallet umbaute.
Ob sich der Schritt für dich lohnt, hängt an der Summe und an deiner Sorgfalt. Die beiden Kästen stellen gegenüber, was die eigene Wallet gegenüber dem Börsenkonto gewinnt und was sie dir an Verantwortung auflädt.
Was für die eigene Wallet spricht
Eine eigene Wallet macht deinen Bestand unabhängig von der Verwahrung durch die Börse.
- Kein Hack-Risiko der Börse: Ein Angriff auf die Börse trifft deine Coins nicht mehr.
- Keine Sperre: Eine Auszahlungssperre der Börse betrifft dich nicht.
- Keine Insolvenzmasse: Eine Insolvenz der Börse wie bei Mt. Gox oder FTX lässt deinen Bestand unberührt.
Was gegen die eigene Wallet spricht
Dafür musst du Zugang, Sicherung und Freigaben selbst zuverlässig verwalten.
- Volle Verantwortung: Gehen Gerät und Wiederherstellungswörter verloren, ist der Bestand dauerhaft unzugänglich, niemand kann ihn zurückholen.
- Kein Helfer im Ernstfall: Gegen Phishing und gefälschte Freigaben schützt dich nur deine eigene Sorgfalt.
- Umweg beim Handeln: Zum Handeln musst du die Coins erst wieder auf eine Börse schicken.
Der Test des Auszahlungswegs ist der unterschätzte Schritt. Viele merken erst im Ernstfall, dass eine Adresse fehlt, ein Netzwerk nicht unterstützt wird oder eine neue Identitätsprüfung fällig ist. Ein kleiner Probelauf klärt das in ruhigen Zeiten. Welche Anbieter in Deutschland zugelassen sind, vergleichen wir in der Übersicht der Kryptobörsen.
Wer aktiv handelt, braucht trotzdem eine Börse. Für Trader ist die eigene Wallet kein Ersatz, sondern das Lager für alles, was gerade nicht im Markt ist. Wie du Kryptowährungen handelst und welche Risiken dabei dazukommen, erklären wir im Ratgeber zum Krypto-Trading.
Was MiCA bei einem Hack ändert, und was nicht
Die EU-Verordnung über Märkte für Kryptowerte, kurz MiCA, regelt auch die Verwahrung von Kundengeldern. Nach Artikel 75 müssen zugelassene Anbieter die Kryptowerte ihrer Kunden getrennt vom eigenen Vermögen führen, auch auf der Blockchain. Gläubiger der Börse dürfen im Fall einer Insolvenz nicht darauf zugreifen.
Für einen Hack ist Absatz 8 entscheidend. Der Anbieter haftet seinen Kunden für verlorene Kryptowerte, wenn der Vorfall ihm zuzurechnen ist. Die Haftung ist auf den Marktwert zum Zeitpunkt des Verlusts begrenzt. Spätere Kurssteigerungen erhöhen sie nach dieser Vorschrift nicht.
Eine Einlagensicherung wie beim Bankkonto gibt es für Kryptowerte nicht. Darauf weist die BaFin ausdrücklich hin. Auch die Anlegerentschädigung greift in der Regel nicht. Ob eine Börse einen Schaden ersetzen kann, hängt also an ihren eigenen Mitteln, an zurückgeholten Werten und am Verlauf der Abwicklung.
Ob dein Anbieter zugelassen ist, zeigt das Register der Europäischen Wertpapieraufsicht. Die ESMA führt alle zugelassenen Krypto-Dienstleister. Binance stand am 31. Oktober 2026 nicht darin, die Börse hat ihren Antrag in Griechenland laut eigener Mitteilung am 24. Juni 2026 zurückgezogen. Prüfe bei deinem Konto, welche Gesellschaft dein Vertragspartner ist und ob sie für die Verwahrung unter MiCA beaufsichtigt wird.
Fazit: Ein Ersatz kommt selten sofort und nie automatisch
Von elf großen Hacks an Kryptobörsen endeten sechs mit einem Ausgleich durch die Börse, ohne Insolvenz und ohne Umlage auf die Kunden, und Binance hat den siebten zugesagt. Das ist die gute Nachricht. Die schlechte: Ob und wann Kunden ihr Geld sahen, hing an den Mitteln der Börse, an zurückgeholten Werten und an der Abwicklung. Wo die Börse den Schaden nicht tragen konnte, warteten die Kunden Jahre, bei Mt. Gox über ein Jahrzehnt.
Meine Einschätzung: Die Täter sind besser organisiert als je zuvor. 2026 ist schon jetzt das Rekordjahr, und der größte Teil der Beute geht an Nordkorea. Für dich heißt das: Halte auf der Börse nur, was du gerade handelst, lege den Rest in eine eigene Wallet und teste den Weg dorthin, bevor du ihn brauchst.
Häufige Fragen zu Krypto-Hacks
Was war der größte Krypto-Hack aller Zeiten?
Der größte bekannte Krypto-Hack ist der Angriff auf Binance vom 29. Oktober 2026. Binance beziffert den Schaden auf rund 6,3 Milliarden Dollar. Zuvor hielt Bybit den Rekord mit 1,46 Milliarden Dollar im Februar 2025.
Was ist mit Mt. Gox passiert, und bekommen Gläubiger ihr Geld?
Mt. Gox verlor bis 2014 rund 850.000 Bitcoin, davon fanden sich 200.000 wieder. Der Treuhänder zahlt seit Juli 2024 in Bitcoin und Bitcoin Cash zurück. Die Frist für die Rückzahlungen hat er bis zum 31. Oktober 2027 verlängert, weil viele Gläubiger ihre Unterlagen noch nicht eingereicht haben.
Wer ist die Lazarus-Gruppe?
Lazarus ist eine Hackergruppe, die das FBI Nordkorea zuordnet. Das FBI nannte sie zusammen mit APT38 als Täter des Ronin-Hacks von 2022. Die großen Börsen-Hacks bei DMM Bitcoin, Bybit und Binance führt das FBI unter dem Namen TraderTraitor.
Wurde Binance schon einmal gehackt?
Ja, zweimal. Im Mai 2019 verlor Binance 7.000 Bitcoin und ersetzte sie aus dem SAFU-Fonds. Am 29. Oktober 2026 folgte der größte bekannte Krypto-Hack mit rund 6,3 Milliarden Dollar.
Ist mein Guthaben auf einer Kryptobörse sicher?
Ob du nach einem Hack dein Geld zurückbekommst, hängt vor allem an der Zahlungsfähigkeit der Börse. Eine Einlagensicherung gibt es nicht. Sicherer ist es, nur das Handelskapital auf der Börse zu lassen und den Rest in einer eigenen Wallet zu halten.
Gibt es eine Einlagensicherung für Kryptowährungen?
Nein, Kryptowerte fallen laut BaFin nicht unter die Einlagensicherung. Die EU-Verordnung MiCA verpflichtet zugelassene Anbieter aber, Kundenwerte getrennt zu verwahren und bei einem ihnen zuzurechnenden Verlust bis zum Marktwert zu haften.
Über den Autor: Karsten Kagels
Karsten Kagels ist Gründer und Geschäftsführer der Kagels Trading GmbH und diskretionärer Price-Action-Trader seit 1980. Er handelt Forex, Aktienindizes, Rohstoffe und Zinsmärkte und arbeitet ohne technische Indikatoren, allein auf Basis von Kursverlauf und Marktstruktur.
Ende der Achtzigerjahre übersetzte er die Elliott-Wave-Standardwerke von Robert Prechter ins Deutsche. Über 17 Jahre vertrat er Joe Ross in Deutschland und übersetzte und verlegte dessen 10 Bücher. Bis heute gibt er eigene Gruppenseminare und private Einzelschulungen.
Die Fallbeschreibungen in diesem Artikel stützen sich auf die Originalmitteilungen der Börsen, des FBI, des US-Justizministeriums und des Mt.-Gox-Treuhänders. Wo Börse und Analysefirmen wie TRM Labs oder Chainalysis verschiedene Summen nennen, steht die Zahl der Börse im Text und die Abweichung daneben.
Dieser Artikel wurde von Christian Möhrer final geprüft.